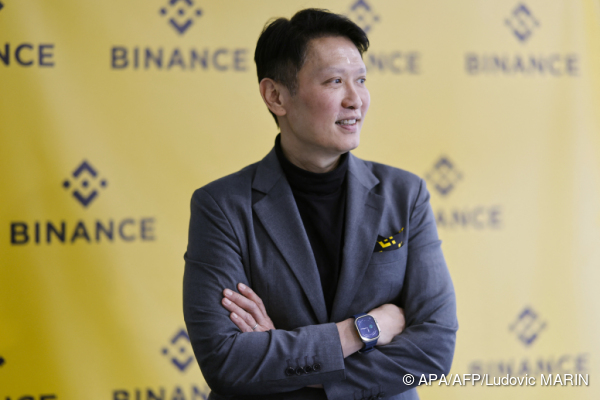
 Ko-CEO Richard Teng muss viel Geld hinterherschauen © APA - Austria Presse Agentur
Nach dem Cyberangriff auf die Kryptobörse Binance vermutet eine US-Analysefirma nordkoreanische Hacker hinter dem Milliarden-Diebstahl. Die bis dato wohl größte derartige Attacke werde der nordkoreanischen Elite-Hackergruppe TraderTraitor zugeschrieben, teilte das auf Blockchain-Daten spezialisierte Unternehmen TRM Labs in einem Blogbeitrag am Freitag mit. Für die heimische Krypto-Plattform Bitpanda hat der Vorfall indes keine Auswirkungen.
"Ein Angreifer hat rund 6,36 Milliarden Dollar (5,66 Mrd. Euro) aus Binance-Wallets auf zehn Blockchains abgezogen, das meiste davon in etwa 20 Minuten", so TRM Labs. Die Einschätzung, dass es sich um die Hacker aus Nordkorea handle, treffe man auf Basis umfassender Datenanalysen mit großer Sicherheit. Die diplomatischen Vertretungen Nordkoreas in Genf und Peking reagierten zunächst nicht auf Bitten der Nachrichtenagentur Reuters um eine Stellungnahme.
Bitpanda nicht betroffen
Von Bitpanda hieß es auf APA-Anfrage, dass der Sicherheitsvorfall keine Auswirkungen auf die Systeme des Unternehmens habe und die Assets der Kundinnen und Kunden sicher seien. "Die Sicherheit unserer Nutzer:innen und die Zuverlässigkeit unserer Dienste stehen bei uns an erster Stelle. Wir sperren bereits Adressen, die mit dem Vorfall in Verbindung stehen, und beobachten die Lage weiterhin genau."
Ein Laptop als Schwachstelle
Mit dem geschätzten Schaden von 6,3 Milliarden Dollar könnte es sich Experten zufolge um den bisher größten Krypto-Diebstahl überhaupt handeln. Binance teilte am Freitag mit, das Unternehmen habe mit Partnern zusammengearbeitet, um die betroffenen Vermögenswerte einzufrieren. Bisher seien etwa drei Milliarden Dollar ausfindig gemacht worden. Binance-Mitbegründerin und Ko-Chefin Yi He sagte, das Unternehmen werde "alle Verluste aus dem Hackerangriff" ersetzen. Binance betonte, die Gelder der Nutzer seien sicher.
Ersten Ermittlungen zufolge begann der Vorfall möglicherweise mit dem gehackten Laptop eines Ingenieurs. Das ermöglichte es einem Angreifer, sich Zugang zu einem der Systeme zu verschaffen und unberechtigte Abhebungen vorzunehmen.